PÓLIZA DE GARANTÍA DE
- PRODUCTOS
- Plataforma de Seguridad
- BioStar X | Seguridad local
- BioStar Air | Seguridad en la nube
- BioStar 2
- Control de Acceso
- Unidad de Control de Acceso
- Lector biométrico
- Lector RFIDNEW
- Credencial móvil
- Dispositivos Periféricos
- Cerraduras Inalambricas para Puertas
- SOLUCIONES
- SOPORTE
- ACERCA DE


- Blog de noticias y artículos [ES]
- Comunicados de prensa más recientes de Suprema


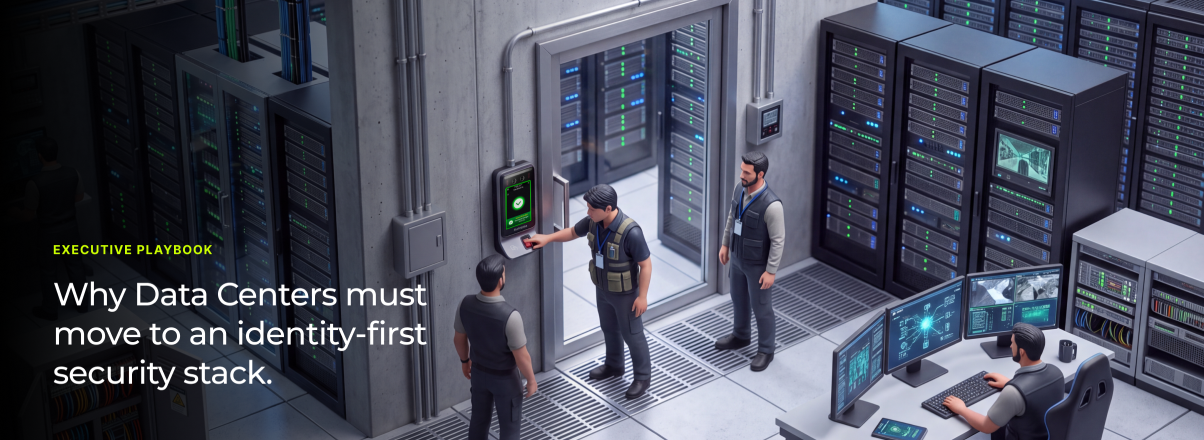
Embora as arquiteturas de rede Zero Trust digitais sejam padrão em data centers modernos, uma lacuna crítica de execução persiste na segurança física. Apresentar uma credencial física, seja um crachá, um chaveiro ou um PIN, comprova apenas que o objeto chegou ao leitor, sem verificar quem o apresentou. Para alcançar o alinhamento completo da segurança entre os domínios físico e digital, as soluções de controle de acesso a data centers devem instituir um princípio de identidade em primeiro lugar, onde cada solicitação de acesso esteja continuamente vinculada a um indivíduo verificado.
Principais conclusões estratégicas para a avaliação de conjuntos de segurança
Ao avaliar soluções de controle de acesso físico ou construir uma arquitetura de segurança de ponta a ponta, os operadores de data centers devem basear seus critérios em seis pilares fundamentais:
-
Verificação de identidade intransigente: vá além da simples verificação de credenciais, aplicando autenticação multifatorial (MFA) contínua e biometria baseada em IA para vincular o acesso físico estritamente a um indivíduo confirmado.
-
Modernização e Coexistência de Arquiteturas: Atualize a garantia de identidade dos endpoints sem descartar a infraestrutura legada, implementando controladores inteligentes que se integram perfeitamente aos protocolos OSDP e Wiegand.
-
Segmentação física e de acesso granular: Elimine a movimentação lateral nas instalações por meio de zonas de defesa em profundidade e políticas de acesso, como APB (Acesso Direto ao Público) e acesso individual, estendendo-se do perímetro externo até as alças individuais dos racks de servidores.
-
Resiliência operacional e alto rendimento: Garantir correspondência biométrica de alta velocidade e durabilidade ambiental para que a segurança física rigorosa não comprometa os fluxos de trabalho operacionais diários ou as trocas de turno.
-
Visibilidade Unificada do Domínio: Elimine os silos de monitoramento reunindo o controle de acesso, os feeds de vigilância e os provedores de identidade de TI em uma única visão operacional, conectada a uma identidade.
-
Conformidade contínua e pronta para auditoria: gere automaticamente registros de acesso imutáveis e criptografados para atender a padrões regulatórios globais rigorosos, como ISO 27001, SOC 2 e GDPR.

Por que o controle de acesso baseado em credenciais está falhando em atender aos requisitos de confiança zero dos data centers?
Os operadores de data centers investiram fortemente em estruturas digitais de Confiança Zero, aplicando políticas rigorosas de contexto, autenticação contínua e privilégio mínimo em todas as redes de software. No entanto, persiste uma grande desconexão arquitetônica: a lacuna de execução entre a segurança física e a identidade digital.
O controle de acesso físico tradicional depende fortemente da apresentação de credenciais. Apresentar um crachá físico, um chaveiro ou um cartão RFID padrão apenas comprova que o objeto chegou ao leitor; não comprova quem o apresentou. A clonagem de cartões, o compartilhamento de crachás, a perda de credenciais e o acesso não autorizado tornam os perímetros físicos vulneráveis, comprometendo completamente os princípios digitais de Confiança Zero.

Para alcançar a segurança completa de um data center, o acesso não pode se limitar à validação de credenciais. As instalações devem impor um princípio de prioridade à identidade . Cada interação física deve estar diretamente vinculada a uma identidade verificada, criando uma cadeia de confiança contínua e interconectada que abrange tanto as portas físicas quanto os servidores digitais.
Quais são os 6 pilares estratégicos para avaliar uma arquitetura de segurança com foco em identidade?
Ao avaliar novas soluções de acesso ou projetar uma infraestrutura de segurança física, os líderes de segurança de data centers devem comparar as tecnologias com base em 6 critérios principais:

1. Garantia de identidade acima da apresentação de credenciais
As credenciais podem ser compartilhadas, perdidas ou roubadas. Uma arquitetura centrada na identidade substitui as simples verificações de crachá por uma verificação contínua de identidade multifatorial. Ao incorporar biometria multifatorial , como autenticação facial por IA de alta velocidade combinada com sensores ópticos de impressões digitais, os sistemas de controle de acesso garantem que as permissões sejam concedidas exclusivamente ao indivíduo específico e verificado.
2. Coexistência e Modernização da Arquitetura
A transição para a segurança física com foco na identidade não deve exigir uma substituição completa e dispendiosa da infraestrutura existente . Os sistemas modernos de controle de acesso físico devem suportar a coexistência: integrando controladores inteligentes que conectam leitores biométricos avançados com hardware de painéis legados por meio de protocolos padronizados como RS-485 (OSDP v2) ou Wiegand. Isso permite que as instalações modernizem a verificação de identidade no ponto de acesso, preservando os investimentos em cabeamento já existentes.
3. Defesa em camadas em profundidade e segmentação física
O princípio da Zero Trust exige que os espaços físicos sejam microsegmentados para restringir a movimentação lateral. Instalações deve aplicar identidade verificação entre 5 https://www.supremainc.com/en/hub/6-layer-data-center-security-frameworkdistintoshttps://www.supremainc.com/en/hub/6-layer-data-center-security-framework https://www.supremainc.com/en/hub/6-layer-data-center-security-frameworkfísicohttps://www.supremainc.com/en/hub/6-layer-data-center-security-framework https://www.supremainc.com/en/hub/6-layer-data-center-security-frameworkcamadas https://www.supremainc.com/en/hub/6-layer-data-center-security-framework:
-
Cerca e portão perimetrais: Verificação do limite externo para pessoal e veículos.
-
Entrada principal da instalação: Controles de entrada de alto fluxo, construídos para alto tráfego.
-
Zonas Técnicas e de Utilidade Pública: Áreas operacionais restritas, controladas por sistemas inteligentes.
-
Salas de servidores seguras: Pontos de acesso de alta segurança que exigem verificações biométricas multifatoriais.
-
Gabinetes e racks de servidores: Fechaduras de identificação de precisão aplicadas diretamente nas portas individuais dos racks.
4. Resiliência Operacional e Alto Rendimento
A verificação rigorosa de identidade nunca deve comprometer a eficiência operacional nem causar atrasos na entrada. Os dispositivos biométricos e os controladores de acesso devem executar correspondências ultrarrápidas para lidar com mudanças de turno sem problemas e autenticar o acesso mesmo durante quedas de energia ou interrupções de rede , enquanto o hardware robusto para uso externo mantém o desempenho em condições climáticas adversas e ambientes de alta exigência.
5. Convergência de múltiplos sistemas e visibilidade unificada
Sistemas isolados criam pontos cegos operacionais. Uma arquitetura moderna com foco em identidade unifica o controle de acesso físico, as imagens de vigilância, os registros de visitantes e os alarmes de intrusão em uma única interface de gerenciamento . Conectar os controles de segurança física com provedores de identidade de TI (como o Active Directory) garante a sincronização de identidades em tempo real em todos os domínios físicos e digitais.
6. Trilhas de auditoria imutáveis e comprovação de conformidade
Para atender a padrões rigorosos como ISO 27001 , SOC 2 Tipo II, TIA-942 e GDPR, as equipes de segurança devem fornecer registros de acesso inalteráveis. Um software de segurança unificado deve rastrear, registrar e criptografar automaticamente cada tentativa de acesso, alteração de configuração e atualização administrativa para garantir total prontidão para auditoria.
Qual conjunto de tecnologias oferece unificação de identidade de ponta a ponta?
arquitetura física integrada de Zero Trust requer hardware de alto desempenho e software de controle centralizado.

Pontos de extremidade biométricos de IA de alta confiabilidade
Para cofres de servidores internos e salas de controle sensíveis, o BioStation 3 Max oferece segurança de identidade de nível empresarial. Equipado com uma plataforma NPU, ele fornece autenticação facial por IA rápida, além de opções de autenticação multifatorial, incluindo sensores ópticos de impressão digital, RFID, passes móveis, códigos QR e PIN. Com componentes de hardware certificados CC EAL6+, inicialização segura e um sistema operacional reforçado, garante processamento rápido e proteção de dados biométricos.
Para portões perimetrais e entradas externas, o BioEntry W3 oferece autenticação facial por IA em um formato compacto e sem tela. Com proteção IP67 contra entrada de água e poeira e resistência a impactos IK08, ele mantém a verificação de identidade mesmo em ambientes adversos.
Gestão flexível do acesso de visitantes
Gerenciar credenciais de contratados e visitantes sem comprometer a segurança exige dispositivos versáteis. O XPass Q2 é um leitor de QR e RFID baseado em câmera que suporta códigos QR dinâmicos, credenciais móveis (NFC/BLE) e cartões inteligentes. Projetado com capacidade PoE e classificação IP65, ele permite acesso temporário simplificado, mantendo os visitantes vinculados a perfis verificados.
Controladores de Processamento Centralizado e Coexistência
Para evitar o armazenamento de dados biométricos em dispositivos periféricos, o controlador inteligente CoreStation centraliza a lógica de correspondência e as decisões de acesso. Com suporte a múltiplos protocolos de comunicação (OSDP v2 e Wiegand), o CoreStation permite que os data centers implementem autenticação biométrica avançada sobre a infraestrutura de controle de acesso existente.
Plataforma de controle de acesso local, construída nativamente com base em biometria.
Servindo como ponto único de gerenciamento de acesso, a plataforma de controle de acesso local BioStar X consolida o rastreamento de acesso, fluxos de vídeo e monitoramento de alarmes em uma visão unificada. Com criptografia TLS 1.3 nos principais canais de comunicação, direitos de acesso granulares e registro de eventos em tempo real, o BioStar X oferece total transparência do sistema e relatórios de conformidade.
Como iniciar a atualização da sua infraestrutura de segurança do data center
A transição de uma configuração tradicional baseada em credenciais para uma arquitetura física Zero Trust conectada e com foco na identidade envolve cinco etapas principais de execução:
-
Realizar uma auditoria de lacunas de credenciais: Avaliar onde a apresentação de credenciais (crachás/dispositivos de identificação) ocorre atualmente sem verificação secundária de identidade.
-
Estabelecer segmentação da camada física: definir limites de segurança claros, desde os portões de perímetro até as maçanetas dos racks de servidores.
-
Implante uma arquitetura de coexistência: modernize os pontos de acesso com controladores inteligentes como o CoreStation para conectar hardware legado à segurança biométrica.
-
Implemente endpoints de alta segurança: Instale dispositivos de controle de acesso com IA na borda, como o BioStation 3 Max, nos pontos de acesso da sala de servidores para autenticação multifator.
-
Gerenciamento e auditoria centralizados: Integre todos os dispositivos físicos à plataforma de segurança local BioStar X para monitoramento operacional em tempo real e geração de trilhas de auditoria.
Pronto para eliminar a lacuna de execução em suas instalações e avaliar sua infraestrutura de segurança física em relação aos padrões de identidade modernos?
Baixe o Guia Prático de Confiança Zero Física para Data Centers >> para obter diagramas arquitetônicos de 5 camadas, listas de verificação para avaliação de tecnologia e avaliações completas de fornecedores.


Gracias.
Su consulta se envió correctamente.
Nos comunicaremos pronto con usted.
Su correo electrónico: partner@gmail.com
